التوعية بالأمن السيبراني للموظفين

نظرة عامة على الدورة

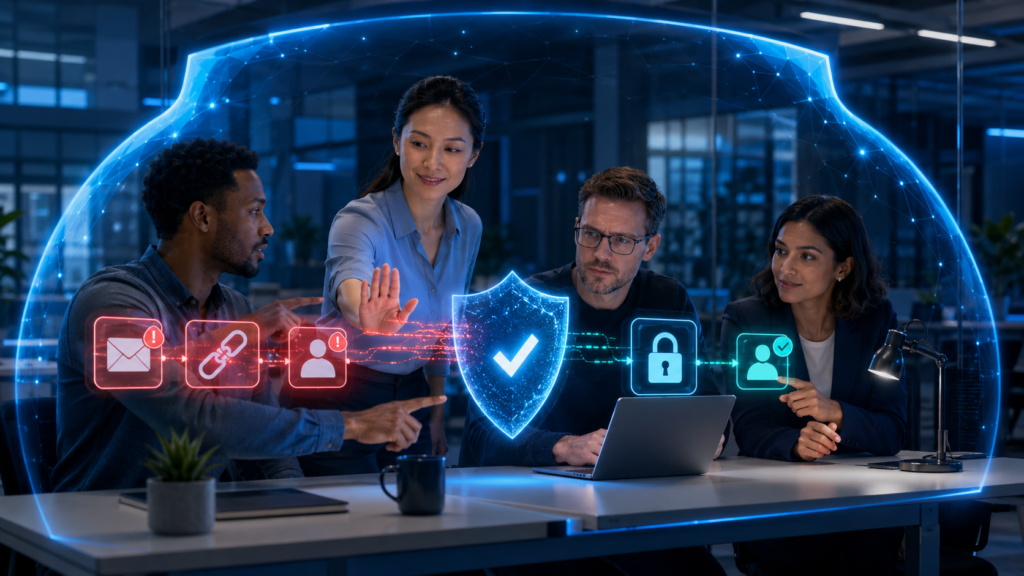
يمثل الموظفون جزءًا أساسيًا من منظومة الدفاع السيبراني في كل مؤسسة. فقد تؤدي رسائل التصيد الاحتيالي، وكلمات المرور الضعيفة، والمشاركة غير الآمنة للبيانات، والهندسة الاجتماعية، والاستخدام غير السليم للأجهزة إلى تعريض المؤسسات لخسائر مالية، وتسريب البيانات، وتعطّل العمليات، والإضرار بالسمعة.

يزوّد هذا البرنامج التوعوي العملي الموظفين بالمعارف والسلوكيات اللازمة للتعرّف على التهديدات السيبرانية الشائعة والاستجابة لها بصورة آمنة. ومن خلال سيناريوهات واقعية من بيئة العمل، سيتعلم المشاركون كيفية حماية الحسابات والأجهزة ومعلومات المؤسسة، مع اتباع إجراءات الإبلاغ والاستجابة للحوادث.

ماذا ستتعلم؟

بنهاية البرنامج، سيكون المشاركون قادرين على:

  • فهم دورهم في حماية معلومات المؤسسة.
  • التعرّف على التهديدات السيبرانية وأساليب الهجوم الشائعة.
  • اكتشاف محاولات التصيد وانتحال الهوية والهندسة الاجتماعية.
  • إنشاء بيانات مصادقة آمنة وإدارتها.
  • استخدام البريد الإلكتروني والمواقع والأجهزة والشبكات بأمان.
  • حماية المعلومات السرية والشخصية والتجارية.
  • تطبيق الممارسات الآمنة عند العمل عن بُعد أو استخدام الخدمات السحابية.
  • التعرّف على مؤشرات اختراق الحسابات أو الأجهزة.
  • الاستجابة بصورة صحيحة للحوادث السيبرانية المشتبه بها.
  • المساهمة في بناء ثقافة مؤسسية واعية بالأمن السيبراني.

الفئة المستهدفة

صُمم هذا البرنامج من أجل:

  • الموظفين في جميع الإدارات والمستويات المؤسسية.
  • المديرين والمشرفين وقادة الفرق.
  • العاملين في المجالات الإدارية والتشغيلية.
  • فرق المالية والموارد البشرية والمبيعات وخدمة العملاء.
  • الموظفين العاملين عن بُعد أو وفق نظام العمل الهجين.
  • الموظفين الجدد والمتعاقدين مع المؤسسة.
  • الموظفين الذين يتعاملون مع معلومات سرية أو شخصية.
  • المستخدمين غير التقنيين لأنظمة المؤسسة وأجهزتها.

محتوى الدورة

المحور الأول: أساسيات الأمن السيبراني ومسؤولية الموظفين
  • فهم الأمن السيبراني والأصول المعلوماتية والتهديدات والثغرات والمخاطر.
  • التعرّف على البرمجيات الضارة وبرامج الفدية واختراق الحسابات وتسريب البيانات.
  • استكشاف كيفية مساهمة السلوك البشري في منع الحوادث السيبرانية أو التسبب فيها.
  • فهم مسؤوليات الموظفين وسياسات المؤسسة وقواعد الاستخدام المقبول.
المحور الثاني: أمن الهوية وكلمات المرور وصلاحيات الوصول
  • إنشاء كلمات مرور وعبارات مرور قوية وفريدة وإدارتها.
  • استخدام مديري كلمات المرور والمصادقة متعددة العوامل وممارسات تسجيل الدخول الآمن.
  • حماية بيانات تسجيل الدخول من المشاركة والسرقة وإعادة الاستخدام والوصول غير المصرح به.
  • تطبيق ضوابط الوصول وقفل الشاشات ومبدأ الحد الأدنى من الصلاحيات.
المحور الثالث: الحماية من التصيد والهندسة الاجتماعية
  • اكتشاف رسائل البريد الإلكتروني والروابط والمرفقات والرسائل والمكالمات ورموز QR المشبوهة.
  • التعرّف على أساليب الاستعجال وانتحال الهوية والاحتيال المالي وطلبات الحصول على المعلومات.
  • التحقق من الطلبات غير المعتادة عبر قنوات اتصال موثوقة ومستقلة.
  • الاستجابة لمحاولات التصيد أو الهندسة الاجتماعية المشتبه بها والإبلاغ عنها.
المحور الرابع: الممارسات الآمنة للبيانات والأجهزة والعمل عن بُعد
  • تصنيف المعلومات وتخزينها ونقلها ومشاركتها والتخلص منها بأمان.
  • حماية أجهزة الكمبيوتر والهواتف من خلال التحديثات والاستخدام الآمن للتطبيقات.
  • الاستخدام الآمن لشبكات Wi-Fi والمنصات السحابية ووسائط التخزين القابلة للإزالة وأدوات الوصول عن بُعد.
  • المحافظة على الأمن المادي ومنع الاطلاع غير المصرح به على الأجهزة أو الوصول إليها.
المحور الخامس: اكتشاف الحوادث والإبلاغ عنها وبناء الثقافة الأمنية
  • التعرّف على السلوك غير المعتاد للأنظمة ومحاولات الوصول غير المصرح بها واحتمالات تسرب البيانات.
  • اتخاذ الإجراءات الفورية بعد الضغط على رابط مشبوه أو فقدان أحد الأجهزة.
  • اتباع إجراءات المؤسسة المتعلقة بالإبلاغ والتصعيد والاستجابة للحوادث.
  • تطبيق ممارسات الأمن السيبراني من خلال سيناريوهات العمل وتمارين الاستجابة.

هل أنت مستعد لاتخاذ الخطوة التالية؟

أرسل طلبك اليوم، وسيتواصل معك فريقنا لتزويدك بالمواعيد المتاحة وخيارات تنفيذ التدريب
تفاصيل الدورة

رسوم الدورة

حسب الطلب.

مدة الدورة

يومان تدريبيان – 10 ساعات تدريبية.

طريقة التدريب

Live Online Training, In-Person Training

لغة التدريب

متاح باللغتين العربية والإنجليزية.

مستوى الدورة

All Levels